
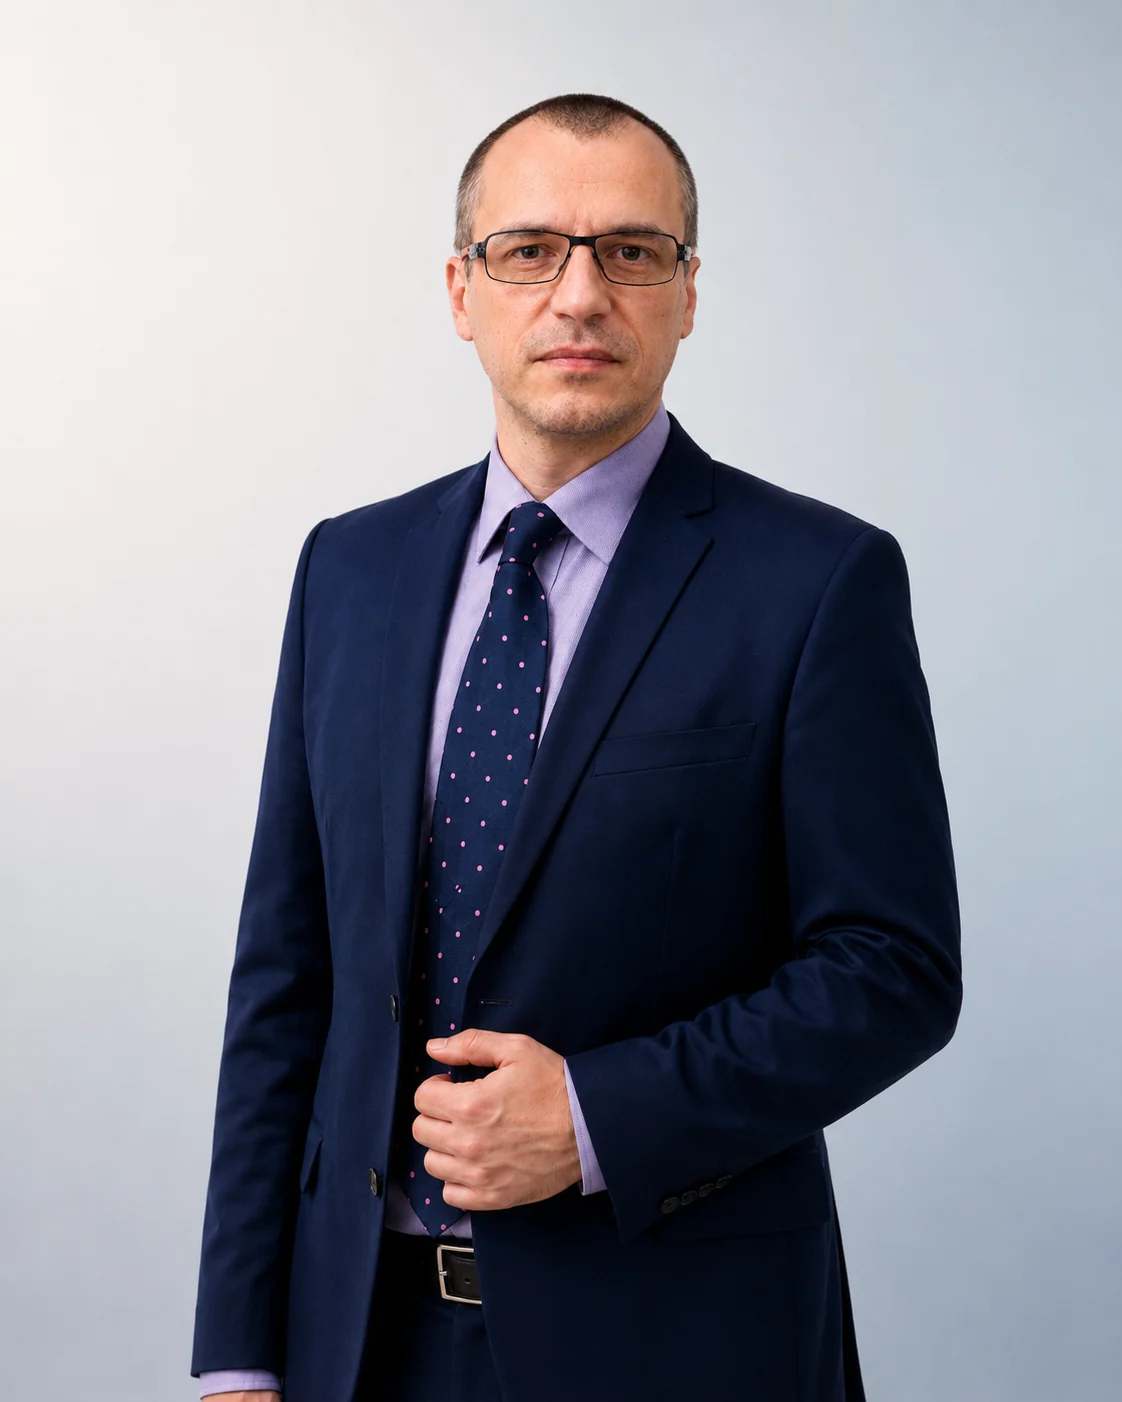
MICHAŁ RUTKOWSKI
IOD/DPO, RODO, NIS2 i cyberbezpieczeństwo dla średnich i dużych organizacji
Pomagam zarządom i zespołom odpowiedzialnym za dane oraz bezpieczeństwo uporządkować ryzyko, obowiązki i działania. Łączę wsparcie IOD/DPO i RODO, NIS2, obsługę incydentów oraz szkolenia.
Nowe · bezpłatne narzędzie
Incydent albo wyciek danych? Sprawdź, co zrobić teraz.
„Mam incydent – co teraz?” to bezpłatne narzędzie do wstępnej kwalifikacji incydentu. W kilka minut zobaczysz, czy i komu trzeba zgłosić zdarzenie, ile masz na to czasu i od czego zacząć. Na koniec pobierzesz plan działania w PDF.
Bez konta i bez plików cookies
Te terminy mogą już biec
24 h
KSC
Wczesne ostrzeżenie do CSIRT
od wykrycia incydentu poważnego
72 h
KSC
Zgłoszenie incydentu poważnego
od wykrycia incydentu poważnego
72 h
RODO
Zgłoszenie naruszenia Prezesowi UODO
od stwierdzenia naruszenia, w miarę możliwości
Terminy KSC dotyczą podmiotów kluczowych i ważnych: dawnych operatorów usług kluczowych już teraz, pozostałych co do zasady od 3 kwietnia 2027 r. Narzędzie liczy je od godziny, którą podasz.
Co się stało? Wybierz to, co najbliżej pasuje.


Coś jest nie tak, ale nie wiem co
Nie musisz znać nazwy zdarzenia. Narzędzie zapyta po kolei o to, co się stało, kiedy to wykryto, czyje to dane i czy podlegasz KSC.
Terminy, które mogą już biec: 24 h i 72 h w KSC, 72 h w RODO. Narzędzie policzy je od godziny, którą podasz.
Narzędzie odpowiada też na pytania
✓ Bez konta i bez plików cookies
✓ Plan działania w PDF
✓ Podstawa przy każdym kroku
Praktyka od 2004
20+
lat na styku technologii, ochrony danych i zarządzania ryzykiem
Zakres
RODO · NIS2 · AI Act
trzy reżimy prowadzone jako jedna sprawa organizacji, nie trzy osobne projekty
Rola
IOD/DPO z zewnątrz
funkcja pełniona na co dzień, z dokumentacją decyzji, a nie doradztwo z doskoku
Język pracy
polski i angielski
rozmowa z centralą, audytorem grupowym i zespołem lokalnym bez tłumacza
W czym mogę pomóc?
Wybierz obszar odpowiadający aktualnej sytuacji organizacji. Jeśli nie wiesz, od czego zacząć, pierwszym krokiem może być rozmowa diagnostyczna.
IOD/DPO i RODO
Zewnętrzny IOD/DPO, wsparcie obecnego inspektora, audyt RODO oraz bieżące doradztwo dla zarządu i zespołów.
NIS2 i KSC
Kwalifikacja pod kątem NIS2 i KSC, analiza luk i ryzyka, plan oraz wsparcie wdrożenia i gotowości audytowej.
Incydenty i naruszenia
Ocena sytuacji i ryzyka, decyzje dotyczące zgłoszeń, komunikacja oraz działania naprawcze.
Szkolenia i warsztaty
Praktyczne szkolenia RODO, NIS2 i AI Act dla zarządów, kadry kierowniczej, pracowników oraz zespołów IT i compliance.
AI Act
AI Act — obowiązki, które weszły 2 sierpnia 2026
2 lutego 2025
Zakazane praktyki i kompetencje AI
2 sierpnia 2025
Modele ogólnego przeznaczenia, nadzór i kary
2 sierpnia 2026 · obowiązuje
Przejrzystość (art. 50)
2 grudnia 2026
Koniec okresu przejściowego
2 grudnia 2027
Systemy wysokiego ryzyka (zał. III)
2 sierpnia 2028
AI w produktach regulowanych (zał. I)
Digital Omnibus przesunął wymogi dla systemów wysokiego ryzyka, a terminu przejrzystości nie zmienił. Obowiązki przejrzystości z art. 50 stosuje się od 2 sierpnia 2026 r. i mogą objąć chatbota, treści syntetyczne oraz deepfake. Zakres zależy od roli organizacji i od rodzaju treści, a przepis przewiduje wyjątki. Zaczynam od tego, co realnie jest w firmie, a nie od tego, co powinno być w polityce.
Od czego zaczynam
- Inwentaryzacja systemów AI — łącznie z tymi, które ktoś wdrożył bez zgłoszenia do IT.
- Klasyfikacja ryzyka i pisemne uzasadnienie, dlaczego dany system jest tam, gdzie jest.
- Obowiązki przejrzystości — komunikaty, oznaczanie treści, dokumentacja.
- Kompetencje zespołu (art. 4) i przygotowanie na grudzień 2027.
Kiedy warto porozmawiać?
Warto porozmawiać, gdy obowiązki, ryzyko lub oczekiwania biznesowe wymagają uporządkowania i konkretnych decyzji.
Nie musisz mieć gotowej diagnozy
Na początku wystarczy ogólny opis sytuacji, bez informacji poufnych. Wspólnie ustalimy, czy potrzebna jest konsultacja, audyt, projekt wdrożeniowy albo stałe wsparcie.
Zewnętrzny IOD/DPO
Organizacja potrzebuje zewnętrznego IOD/DPO albo dodatkowego wsparcia dla obecnego inspektora.
NIS2 i KSC
Trzeba ustalić zakres obowiązków oraz przełożyć wymagania na odpowiedzialność i plan działania.
Incydent lub naruszenie
Doszło do zdarzenia albo pojawiło się podejrzenie naruszenia ochrony danych.
Systemy AI w organizacji
Narzędzia AI są już używane, a nikt nie potrafi powiedzieć, gdzie, na jakiej podstawie i kto za nie odpowiada.
Dokumentacja a praktyka
Dokumentacja nie odpowiada faktycznym procesom, systemom lub odpowiedzialności.
Wymagania klienta
Klient, kontrahent lub audytor oczekuje potwierdzenia sposobu ochrony danych lub poziomu bezpieczeństwa.
Jak wygląda współpraca?
Współpraca jest uporządkowana, przewidywalna i dostosowana do rzeczywistego ryzyka oraz sposobu działania organizacji.
ETAP 1
Rozpoznanie sytuacji
Krótka rozmowa, zebranie kontekstu oraz identyfikacja najważniejszych potrzeb, ryzyk i ograniczeń.
ETAP 2
Zakres i priorytety
Ustalenie odpowiedzialności, oczekiwanych rezultatów, harmonogramu oraz kolejności działań.
ETAP 3
Realizacja
Audyt, analiza, konsultacje, przygotowanie dokumentacji, wdrożenie albo obsługa incydentu, zależnie od uzgodnionego zakresu.
ETAP 4
Utrzymanie i wsparcie
Kontrola realizacji ustaleń, wsparcie zarządu oraz aktualizacja rozwiązań wraz ze zmianami organizacji i otoczenia prawnego.
Doświadczenie w złożonych organizacjach
Wybrane organizacje, które wspierałem lub z którymi współpracowałem. Zakres poszczególnych projektów był zróżnicowany.

Wybrane doświadczenia
Przykłady pokazują sposób działania — od oceny sytuacji i ryzyka, przez uporządkowanie decyzji, aż po wdrożenie konkretnych działań.
Obsługa naruszenia i zgłoszenia do UODO
Sytuacja
Poważny incydent wymagający szybkiej oceny ryzyka i decyzji dotyczącej zgłoszenia do organu nadzorczego.
Działanie
Analiza zdarzenia, przygotowanie dokumentacji, wsparcie komunikacji, zgłoszenie do UODO i plan działań naprawczych.
Rezultat
Uporządkowana reakcja organizacji, udokumentowane decyzje i wdrożone środki ograniczające ryzyko powtórzenia.
Spójne zarządzanie danymi w grupie kapitałowej
Sytuacja
Rozproszone systemy, niejednolite rejestry i lokalne procesy wymagające pogodzenia ze standardami grupowymi.
Działanie
Inwentaryzacja zasobów, przypisanie właścicieli, uporządkowanie rejestrów i powiązanie dokumentacji z rzeczywistymi procesami.
Rezultat
Czytelna odpowiedzialność, spójny obraz przetwarzania oraz podstawa do audytów i przeglądów grupowych.
Przygotowanie organizacji do NIS2/KSC
Sytuacja
Organizacja działająca w grupie międzynarodowej potrzebowała przełożyć wymagania NIS2/KSC na konkretne obowiązki, role i priorytety.
Działanie
Kwalifikacja zakresu, analiza luk i ryzyka, mapa odpowiedzialności oraz praktyczny plan wdrożenia.
Rezultat
Zarząd otrzymał uporządkowany obraz obowiązków, harmonogram działań i podstawę do kontroli realizacji.
Michał Rutkowski
Od 2004 roku łączę doświadczenie technologiczne z ochroną danych osobowych i cyberbezpieczeństwem. Pełnię funkcję DPO, prowadzę audyty i wdrożenia oraz wspieram organizacje w sytuacjach wymagających oceny ryzyka, uporządkowania odpowiedzialności i podjęcia udokumentowanych decyzji.
Pracuję ze średnimi i dużymi organizacjami, również należącymi do międzynarodowych grup kapitałowych. Łączę wymagania prawne i grupowe z rzeczywistymi procesami, systemami, zasobami oraz możliwościami operacyjnymi organizacji.
Łączę perspektywy kluczowe dla organizacji
Zarząd i kadra kierownicza
Odpowiedzialność, ryzyko i priorytety.
IT i bezpieczeństwo
Systemy, zabezpieczenia i działania naprawcze.
Prawo i compliance
Zgodność, dokumentacja i audytowalność decyzji.
Spółki grup kapitałowych
Wymagania lokalne, standardy centrali i współpraca między działami.
Porozmawiajmy o sytuacji w Twojej organizacji
Opisz krótko swoje potrzeby. Po zapoznaniu się z informacjami zaproponuję właściwy pierwszy krok i — jeżeli zakres będzie odpowiedni — termin rozmowy diagnostycznej.
m.rutkowski@lablogic.pl
81-327 Gdynia, ul. Wolności 15
Co wydarzy się po wysłaniu formularza
Analiza zgłoszenia
Zapoznam się z opisem sytuacji i ocenię, jaki pierwszy krok będzie najbardziej adekwatny.
Ustalenie zakresu
Jeżeli temat odpowiada mojemu zakresowi wsparcia, zaproponuję rozmowę diagnostyczną albo konkretną formę współpracy.
Bezpieczna wymiana informacji
Poufne materiały i szczegóły incydentów przekazujemy dopiero po uzgodnieniu odpowiedniego kanału komunikacji.
Opisz krótko sytuację organizacji
Administratorem danych podanych w formularzu jest Michał Rutkowski prowadzący LabLogic Consulting. Dane wykorzystuję do obsługi zapytania i przygotowania odpowiedzi lub oferty. Szczegóły znajdują się w Polityce prywatności. Nie przesyłaj haseł, szczególnych kategorii danych ani pełnej dokumentacji incydentu.